
Jeder LLM-Aufruf läuft über das Gateway. Jede Person meldet sich über den Identity Provider an. Die Produkte darüber bleiben schlank — und halten nie den Schlüssel eines Anbieters. Gemeinsam betrieben, teilen sie sich jede gemeinsame Komponente: einen Edge, einen Datenbankserver, einen Vektorspeicher, einen Satz Dashboards.
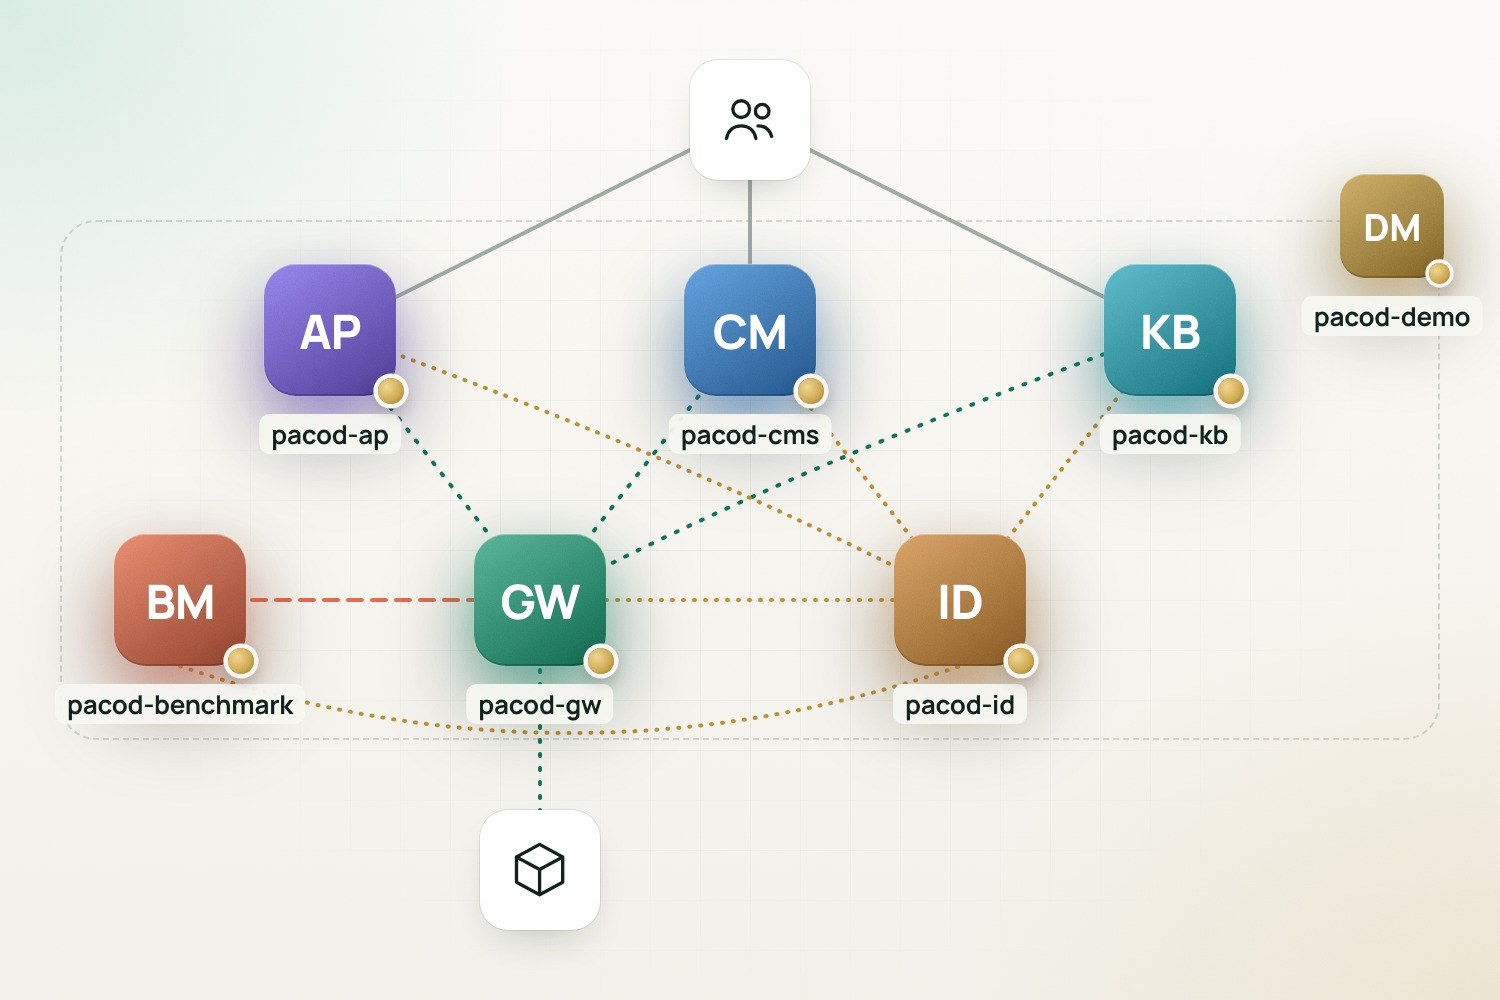
pacod-gw · KI-Gateway
- pacod-id: Mit PGW_AUTH=oidc melden sich Personen über pacod-id an der Konsole an; das Gateway registriert dort seine Organisationen und Workspaces und folgt dem Feed der Rollen.
- pacod-ap: Jeder LLM-Aufruf eines Agenten läuft über das Gateway, das Modelle, Preise, Schlüssel und Nutzung verwaltet.
- pacod-cms: Die KI-Übersetzung im Studio ruft das Gateway auf, sodass das CMS nie einen Anbieterschlüssel hält.
- pacod-kb: Der optionale LLM-Bereinigungsschritt der Wissensdatenbank und die optionale zweite Meinung ihrer Inhaltsprüfung werden vom Gateway geroutet, bepreist und zugeordnet.
- pacod-demo: Betreibt das Gateway neben den anderen Produkten, mit eingeschaltetem Antwort-Cache und seinem Mock-Anbieter, solange kein Anbieterschlüssel gesetzt ist.
- pacod-benchmark: Misst, was das Gateway hinzufügt, mit den Lastagenten des Gateways und gegen eine Baseline direkt zum Mock, und veröffentlicht seine Berichte in der Konsole unter Platform → Testing → Benchmarks.
pacod-cms · Content-Management
- pacod-id: Das Studio meldet Personen über pacod-id an, das auch ihre Rollen pro Organisation und pro Website verwaltet.
- pacod-gw: KI-Funktionen laufen über das Gateway — das Studio hält nie den Schlüssel eines Anbieters.
- pacod-demo: Betreibt das CMS zusammen mit den anderen Projekten hinter einem Caddy, einem pacod-id und einem Gateway — das Live-Studio und drei Demo-Websites.
pacod-ap · Plattform für KI-Agenten
- pacod-gw: Jeder LLM-Aufruf läuft über das Gateway und wird Person, Runde, Agent und Zweck zugeordnet; Modelle, Preise, Anbieterschlüssel, Token-Limits, Nutzung und Kosten liegen beim Gateway.
- pacod-id: Konten, Passwörter, Sitzungen und Rollen liegen in pacod-id; man meldet sich darüber an, und die App und die Gateway-Konsole teilen sich ein Konto.
- pacod-kb: pacod-ap bringt pacod-embeddings mit, den gemeinsamen Dienst für Embeddings und Neusortierung mit bge-m3; daneben betrieben, kann pacod-kb ihn nutzen, statt das Modell selbst zu laden.
pacod-id · Identität und Zugriff
- pacod-gw: Mit
PGW_AUTH=oidcmeldet die Konsole Personen über pacod-id an; der Kern schickt diegw-Rollen, registriert Organisationen und Workspaces und folgt dem Feed. - pacod-ap: Die App und ihre Admin-Konsole melden sich über pacod-id an; die API schickt die
pacod-Rollen und folgt dem Feed, sodass App und Gateway-Konsole ein Konto teilen. - pacod-cms: Das Studio meldet Personen über pacod-id an, das ihre Rollen pro Organisation und pro Website hält.
- pacod-kb: Die Oberfläche meldet Personen über pacod-id an; die Rollen Viewer, Editor und Admin werden dort vergeben.
- pacod-benchmark: Die Oberfläche meldet Personen über pacod-id an, und die API prüft jeden Aufrufer gegen ihre Rollen Viewer, Operator und Admin, die sie bei jedem Start schickt.
pacod-kb · RAG-Wissensdatenbank
- pacod-id: Personen melden sich über pacod-id an; die Rollen Viewer, Editor und Admin werden dort vergeben, und die Mitgliederseite von kb nutzt dessen Admin-API.
- pacod-gw: Der optionale LLM-Bereinigungsschritt und die optionale zweite Meinung des Scans laufen über das Gateway, das die Anbieterschlüssel hält, jeden Aufruf bepreist und zuordnet.
- pacod-ap: Läuft kb neben pacod-ap, kann es über dessen gemeinsamen Embeddings-Dienst einbetten und reranken, mit denselben BGE-M3-Vektoren.
- pacod-demo: Betreibt kb zusammen mit den anderen Produkten, auf dem gemeinsamen Qdrant, PostgreSQL und Embeddings-Dienst, hinter dem gemeinsamen Edge.
pacod-benchmark · Gateway-Benchmarks
- pacod-gw: Das Gateway, das es misst. Es steuert die Lastagenten und den Mock von pacod-gw, baut die Szene jedes Laufs über die Management-API auf und veröffentlicht seine Berichte unter Platform → Testing → Benchmarks.
- pacod-id: Die Anmeldung an der Oberfläche läuft über pacod-id, und die API prüft jeden Aufrufer gegen die Rollen aus authz/bench.yaml, die sie bei jedem Start an pacod-id überträgt.
- pacod-demo: Läuft unter bench.demo.pacod.io neben den anderen Produkten, verwaltet das Demo-Gateway mit einem Token, den der Bootstrap erzeugt, und nutzt dessen eigenen Lastagenten und Mock.
pacod-demo · Der ganze Stack
- pacod-id: Der einzige Identitätsanbieter im Stack, mit einem Realm, über den sich jedes Produkt anmeldet; der Bootstrap gibt dem Admin die Rolle jedes Produkts.
- pacod-gw: Das einzige Gateway im Stack, gestartet mit eingeschaltetem Antwort-Cache; der Bootstrap gibt jedem Produkt einen eigenen Gateway-Schlüssel.
- pacod-ap: Betreibt den Starter-Agenten, einen kleinen fiktiven Helpdesk, mit seiner Website, dem Chat und der Admin-Konsole.
- pacod-cms: Betreibt das Studio mit seiner KI-Schreibhilfe und drei Demo-Websites, Demo Journal, Demo Notes und Starward.
- pacod-kb: Betreibt die Wissensdatenbank auf dem gemeinsamen Qdrant, PostgreSQL und Embeddings-Dienst.
- pacod-benchmark: Misst das Gateway des Stacks selbst, mit dem Last-Agenten und dem Mock des Gateways; seine Berichte erscheinen in der Gateway-Konsole.
Auf wenigen festen Prinzipien gebaut
Open Source
Lizenziert unter Apache-2.0 — Quellcode, Tests und Bedrohungsmodelle sind offen einsehbar.
Selbst gehostet
Docker Compose für den Laptop, Helm-Charts, wo es darauf ankommt. Deine Daten bleiben auf deinen Rechnern.
Eine Anmeldung
pacod-id meldet Personen bei jedem Produkt an und hält fest, was sie dürfen.
Ein Gateway
pacod-gw verwaltet die Schlüssel, bepreist die Aufrufe und setzt die Kontingente durch — für jedes Produkt.