
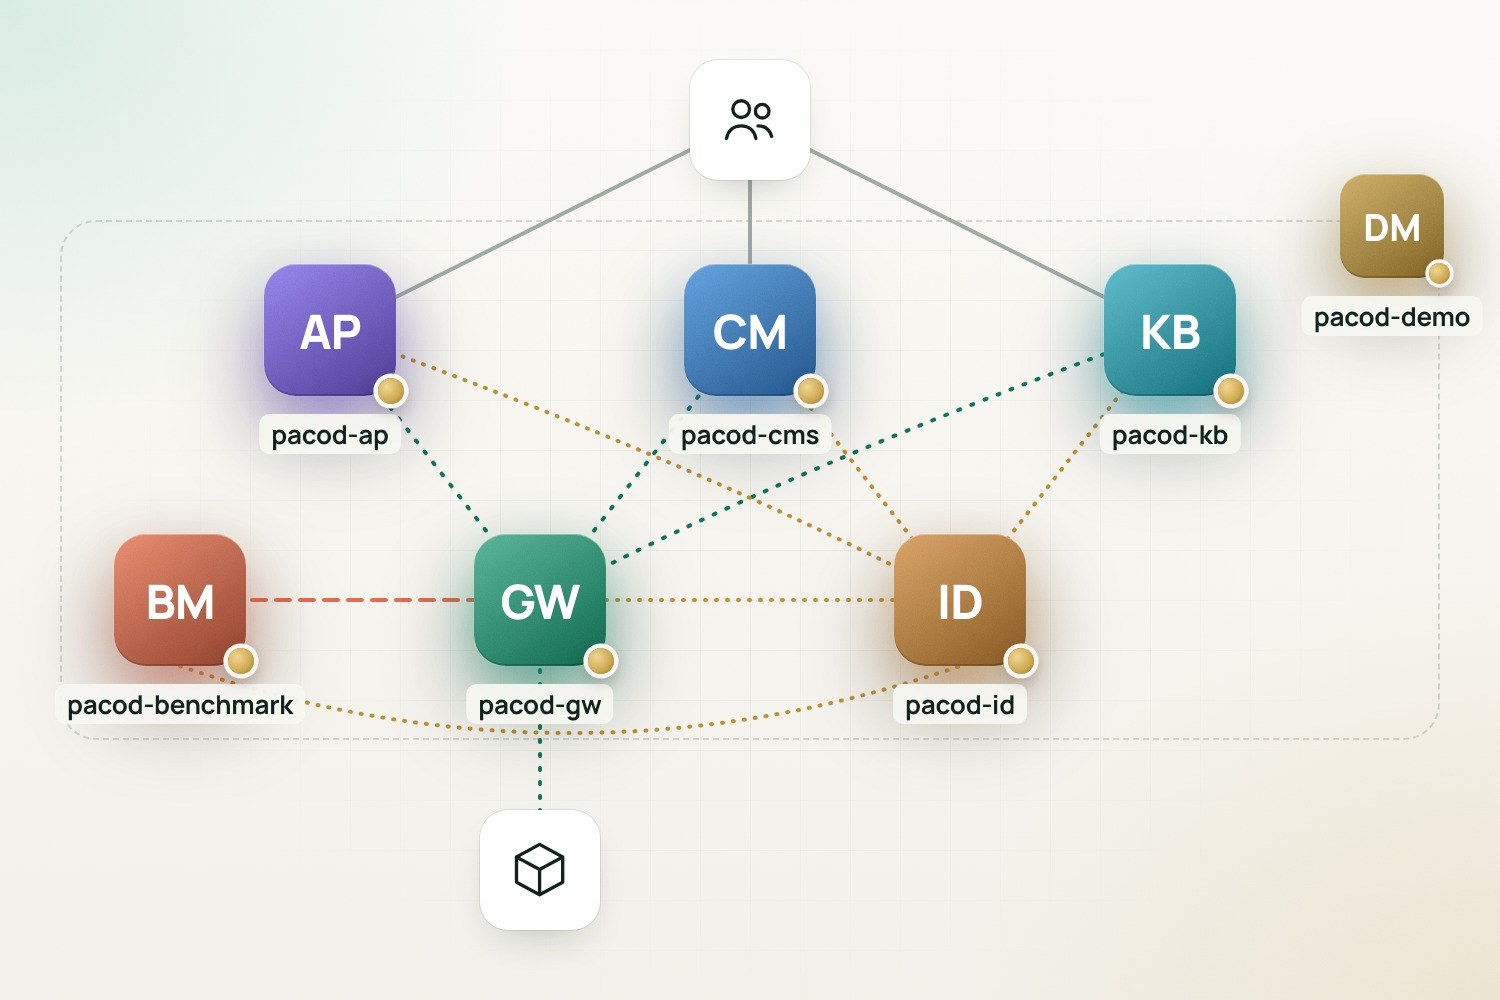
Всяко извикване към LLM минава през шлюза. Всеки потребител влиза през доставчика на идентичност. Продуктите над тях остават прости — и никога не държат ключ на доставчик. Пуснати заедно, те споделят по един от всеки общ компонент: една входна точка, един сървър за бази данни, едно векторно хранилище, един набор табла.
pacod-gw · AI шлюз
- pacod-id: С PGW_AUTH=oidc хората влизат в конзолата през pacod-id; шлюзът регистрира там своите организации и работни пространства и следва неговия поток от роли.
- pacod-ap: Всяко LLM извикване на агентите минава през шлюза, който управлява моделите, цените, ключовете и използването.
- pacod-cms: AI преводът в студиото извиква шлюза, така че CMS никога не държи ключ на доставчик.
- pacod-kb: Незадължителното LLM почистване в базата знания и незадължителното второ мнение на проверката на съдържанието се маршрутизират, остойностяват и отчитат от шлюза.
- pacod-demo: Пуска шлюза до останалите продукти, с включен кеш на отговорите и с неговия симулиран доставчик, докато не е зададен ключ на доставчик.
- pacod-benchmark: Измерва какво добавя шлюзът, с неговите собствени натоварващи агенти и спрямо базова линия директно към симулирания доставчик, и публикува отчетите си в конзолата в Platform → Testing → Benchmarks.
pacod-cms · Управление на съдържание
- pacod-id: Студиото вписва хората през pacod-id, който съхранява и ролите им за всяка организация и за всеки сайт.
- pacod-gw: AI функциите минават през шлюза — студиото никога не държи ключ на доставчик.
- pacod-demo: Пуска CMS заедно с другите проекти зад един Caddy, един pacod-id и един шлюз — студиото на живо и три демо сайта.
pacod-ap · Платформа за изграждане на агенти
- pacod-gw: Всяко обръщение към LLM минава през шлюза и се приписва на човека, хода, агента и целта; моделите, цените, ключовете на доставчиците, лимитите за токени, използването и разходите са на шлюза.
- pacod-id: Акаунтите, паролите, сесиите и ролите живеят в pacod-id; хората влизат през него, а приложението и конзолата на шлюза споделят един акаунт.
- pacod-kb: pacod-ap носи pacod-embeddings, споделената услуга за ембединги и пренареждане с bge-m3; пуснат до нея, pacod-kb може да ембедва и пренарежда през нея, вместо сам да зарежда модела.
pacod-id · Идентичност и достъп
- pacod-gw: С
PGW_AUTH=oidcконзолата вписва хората през pacod-id; ядрото изпраща ролите наgw, регистрира организации и работни пространства и следи потока. - pacod-ap: Приложението и неговата административна конзола влизат през pacod-id; API-то изпраща ролите на
pacodи следи потока, така че приложението и конзолата на шлюза споделят един акаунт. - pacod-cms: Студиото вписва хората през pacod-id, където са ролите им за всяка организация и за всеки сайт.
- pacod-kb: Интерфейсът вписва хората през pacod-id; ролите viewer, editor и admin се предоставят там.
- pacod-benchmark: Интерфейсът вписва хората през pacod-id, а API-то проверява всеки извикващ спрямо своите роли viewer, operator и admin, които изпраща при всяко стартиране.
pacod-kb · RAG база знания
- pacod-id: Хората влизат през pacod-id; ролите viewer, editor и admin се предоставят там, а страницата с членове на kb използва неговото административно API.
- pacod-gw: Незадължителното LLM почистване и второто мнение при проверката, също незадължително, минават през шлюза, който държи ключовете на доставчиците, остойностява всяко извикване и го отчита.
- pacod-ap: Когато работи заедно с pacod-ap, kb може да вгражда и пренарежда през неговата обща услуга за ембединги, със същите вектори от BGE-M3.
- pacod-demo: Пуска kb заедно с останалите продукти, върху общите Qdrant, PostgreSQL и услуга за ембединги, зад общия входен слой.
pacod-benchmark · Бенчмаркове на шлюза
- pacod-gw: Шлюзът, който измерва. Управлява агентите за натоварване и мока на pacod-gw, поставя сцената на всяко пускане през API-то за управление и публикува отчетите си в Platform → Testing → Benchmarks.
- pacod-id: Входът в интерфейса минава през pacod-id, а API-то проверява всеки извикващ спрямо ролите от authz/bench.yaml, които изпраща към pacod-id при всяко стартиране.
- pacod-demo: Работи на bench.demo.pacod.io до останалите продукти, управлява демо шлюза с токен, който bootstrap издава, и ползва собствените агент за натоварване и мок на шлюза.
pacod-demo · Целият стек
- pacod-id: Единственият доставчик на идентичност в стека, с един realm, през който влиза всеки продукт; bootstrap дава на администратора ролята на всеки продукт.
- pacod-gw: Единственият шлюз в стека, стартиран с включен кеш на отговорите; bootstrap дава на всеки продукт собствен ключ за шлюза.
- pacod-ap: Пуска стартовия агент, малко измислено бюро за помощ, със сайта, чата и администраторската конзола.
- pacod-cms: Пуска студиото, с AI помощта му при писане, и три демо сайта, Demo Journal, Demo Notes и Starward.
- pacod-kb: Пуска базата знания върху общите Qdrant, PostgreSQL и услуга за embeddings.
- pacod-benchmark: Измерва собствения шлюз на стека с агента за натоварване и mock доставчика на шлюза; отчетите му се показват в конзолата на шлюза.
Изградени върху няколко твърди принципа
Отворен код
Лиценз Apache-2.0, с публично достъпни изходен код, тестове и модели на заплахите.
Собствен хостинг
Docker Compose за лаптоп, Helm чартове там, където е нужно. Данните ви остават на вашите машини.
Един вход
pacod-id вписва хората във всеки продукт и записва какво имат право да правят.
Един шлюз
pacod-gw пази ключовете, остойностява извикванията и налага квотите — за всеки продукт.